
Aviso: este artículo no contiene enlaces de afiliación. Más info en nuestro Aviso legal y en nuestra metodología de trabajo.
Foto: Richard Nowell (Wikimedia Commons, CC BY-SA 4.0)
Cada pocos meses aparece la noticia de que una empresa grande ha sufrido una brecha de seguridad y millones de contraseñas han quedado expuestas. La pregunta que de verdad importa no es si va a pasar, sino si tú te vas a enterar cuando te afecte a ti. Te explico cómo comprobarlo gratis en menos de un minuto.
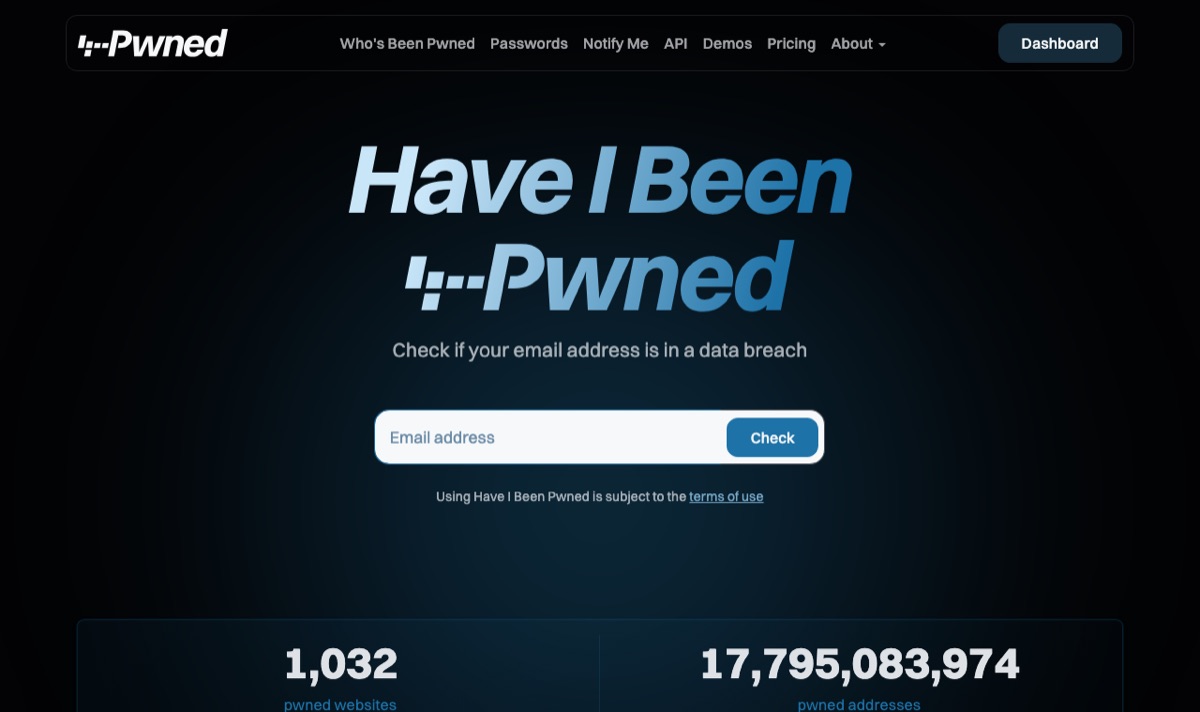
Have I Been Pwned, la herramienta de referencia
Es una web gratuita y sin publicidad intrusiva que recopila las bases de datos de filtraciones conocidas de miles de servicios distintos. Solo tienes que escribir tu correo electrónico y comprobar si aparece en alguna de esas filtraciones. Si tu email aparece, la web te muestra en qué servicios concretos se filtró y qué tipo de datos quedaron expuestos (solo el email, o también contraseñas, direcciones, tarjetas…). No necesitas registrarte ni instalar nada para hacer la comprobación básica.
Un ejemplo real de lo grande que puede ser una filtración
Para hacerlo menos abstracto: en enero de 2019, el propio creador de Have I Been Pwned, Troy Hunt, destapó una filtración bautizada como «Collection #1», un archivo de 87 gigabytes con 773 millones de direcciones de correo únicas y 21 millones de contraseñas únicas, recopiladas de más de 2.000 filtraciones distintas ocurridas a lo largo de los años y juntadas en un solo paquete que circulaba en foros. Lo llamativo no era solo el tamaño, sino que las contraseñas estaban en texto plano, legibles directamente, no cifradas: cualquiera que descargara ese archivo podía probar esas combinaciones de email y contraseña en cualquier otra web. Es exactamente el escenario que hace que comprobar tu email de vez en cuando, y no reutilizar contraseñas, deje de ser una precaución exagerada.
Las comprobaciones que ya traen tu navegador y tu móvil
No hace falta que vayas buscando webs externas cada vez: Google Chrome, Safari y la mayoría de gestores de contraseñas ya hacen esta comprobación por ti de forma automática y gratuita. En Chrome: Ajustes → Contraseñas y autocompletar → Gestor de contraseñas de Google → Revisión de contraseñas. En Safari (iPhone o Mac): Ajustes → Contraseñas → Recomendaciones de seguridad. Ambos te avisan si alguna contraseña guardada ha aparecido en una filtración conocida, sin que tengas que comprobarlo tú manualmente cada vez.
¿Qué significa exactamente que mi email «esté filtrado»?
No significa que alguien haya entrado ahora mismo en tu cuenta, sino que en algún momento un servicio donde usaste ese correo sufrió un ataque y sus bases de datos de usuarios se filtraron o se vendieron en foros de internet. Si en ese servicio usabas una contraseña que también usas en otros sitios, el verdadero riesgo aparece cuando alguien prueba esa misma combinación de email y contraseña en otras webs (una técnica llamada «credential stuffing»). Por eso una sola contraseña filtrada puede convertirse en un problema en varias cuentas distintas si la reutilizas.
Qué hacer si descubres que estás en una filtración
Primero, cambia la contraseña del servicio afectado. Segundo, y más importante: si usabas esa misma contraseña en cualquier otra cuenta, cámbiala también ahí, porque es exactamente lo que un atacante va a probar primero. Tercero, activa la verificación en dos pasos en las cuentas que más te importen (correo, redes sociales, banca), porque aunque tu contraseña esté comprometida, sin ese segundo paso no pueden entrar. Y cuarto, a partir de ahí, usa un gestor de contraseñas para que cada cuenta tenga una contraseña distinta y este problema no se repita.
Cómo consultan tu contraseña sin llegar a verla nunca (k-anonimato)
Cuando un gestor de contraseñas te avisa de que una contraseña tuya está filtrada, no está enviando esa contraseña a ningún servidor externo para comprobarlo, aunque lo parezca. La técnica que hace esto posible, explicada por el propio creador de Have I Been Pwned, Troy Hunt, se llama k-anonimato: tu contraseña se convierte en un hash (una huella criptográfica) en tu propio dispositivo, y solo se envían los primeros 5 caracteres de ese hash al servidor. El servidor responde con todos los hashes filtrados que empiezan por esos mismos 5 caracteres (normalmente varios cientos), y es tu propio dispositivo el que compara el resto localmente para ver si hay una coincidencia exacta. En ningún momento tu contraseña completa, ni siquiera su hash completo, sale de tu dispositivo — precisamente lo que hace que este tipo de comprobación sea segura de usar. Esta misma API pública, llamada «Pwned Passwords», es la que llevan integrada por debajo herramientas tan conocidas como Firefox Monitor, 1Password y Bitwarden, así que aunque nunca hayas entrado directamente en la web de Have I Been Pwned, es muy probable que ya la estés usando sin saberlo cada vez que uno de esos gestores te avisa de una contraseña débil o filtrada.
Con qué frecuencia merece la pena comprobarlo
No hace falta obsesionarse ni comprobarlo cada semana. Una revisión cada dos o tres meses es más que suficiente para el uso normal, y merece la pena hacerla también justo después de que se conozca una filtración grande de un servicio que uses (suele salir en las noticias de tecnología). Si activas las revisiones automáticas de Chrome o Safari que mencionaba antes, en la práctica te avisan solas sin que tengas que acordarte de comprobarlo tú.
Descubre más consejos de seguridad en nuestra categoría de Antivirus y seguridad.
Si todavía no usas uno, aquí tienes los mejores gestores de contraseñas gratuitos para no volver a reutilizar la misma en todos lados. Lee más aquí.
Y si quieres cerrar la puerta del todo, aquí te explico cómo activar la verificación en dos pasos paso a paso. Lee más aquí.
Preguntas frecuentes
¿Es seguro escribir mi email en una web para comprobar si está filtrado?
En el caso concreto de Have I Been Pwned sí, porque es un proyecto reconocido dentro del sector de la ciberseguridad, usado incluso por empresas y gobiernos para monitorizar filtraciones, y no pide contraseña ni ningún otro dato sensible: solo el correo que quieres comprobar. La propia web explica públicamente cómo trata esa información y no la usa con fines comerciales. Dicho esto, como norma general conviene desconfiar de cualquier otra web menos conocida que pida el mismo tipo de comprobación, sobre todo si además te pide la contraseña para verificarla, algo que ninguna herramienta legítima de este tipo necesita hacer nunca. Si una web te pide la contraseña real para comprobar si está filtrada, es una señal de alarma clara.
Mi contraseña aparece filtrada pero no he notado nada raro en mi cuenta, ¿debo preocuparme igualmente?
Sí, conviene actuar aunque no hayas notado ningún acceso extraño, por dos motivos. El primero es que un acceso no autorizado no siempre es evidente: alguien puede entrar, leer información o copiar datos sin dejar ningún rastro visible que tú puedas detectar a simple vista. El segundo, más importante, es que aunque esa cuenta en concreto no muestre problemas, si reutilizas la misma contraseña filtrada en otras cuentas, esas otras sí están en riesgo real de sufrir un acceso no autorizado mediante prueba y error automatizada. Cambiar la contraseña filtrada, y cualquier otra idéntica en otros servicios, es una medida preventiva que conviene tomar en cuanto te enteras, no solo cuando ya se ha detectado un problema concreto.
¿Las filtraciones de datos se pueden evitar del todo como usuario normal?
No completamente, porque la filtración ocurre en los servidores de la empresa que sufre el ataque, no en tu propio dispositivo, así que no hay ninguna medida que puedas tomar tú para impedir que una empresa donde tienes una cuenta sea hackeada. Lo que sí está en tu mano es reducir el daño que te puede causar cuando ocurra: usar una contraseña distinta en cada servicio importante para que una sola filtración no comprometa el resto de tus cuentas, activar la verificación en dos pasos como barrera adicional, y revisar periódicamente si tu email aparece en alguna filtración nueva para poder reaccionar pronto. La combinación de estas tres cosas no evita que ocurra la filtración, pero sí limita mucho lo que un atacante puede hacer con esos datos una vez expuestos.
"/><text x="30" y="31" text-anchor="middle" dominant-baseline="central" font-family="Arial, sans-serif" font-weight="700" font-size="22" fill="%23ffffff">CL</text></svg>)